مسیریابی
به وبلاگ ما خوش آمدید - لطفا صفحه را تا پایان مشاهده کنید
یک تشخیص گر خطای احتمالی، برای شبکه‌ی حسگر بی‌سیم


یک-تشخیص-گر-خطای-احتمالی-برای-شبکه‌ی-حسگر-بی‌سیم
یک تشخیص گر خطای احتمالی، برای شبکه‌ی حسگر بی‌سیم
فرمت فایل دانلودی: .rar
فرمت فایل اصلی: docx
تعداد صفحات: 17
حجم فایل: 1802


بخشی از متن:
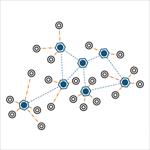
در این مقاله قصد داریم تا یک روش متمرکز در تشخیص خطا به شکلی سخت‌افزاری را برای شبکه‌ی حسگر بی‌سیم ساخت یافته و آن‌هم بر مبنای چارچوب نایو بیز ارائه دهیم. برای بسیاری از شبکه های حسگر بی سیم، تأمین انرژی را می‌توان محدودیت اصلی شبکه دانست چرا که بسیاری از کاربردهای این شبکه در شرایط بحرانی قرار داشته و حسگرها تنها مجهز به منبع انرژی باتری می‌باشند. به عبارت دیگر، طول عمر باتری برابر با طول عمر شبکه‌ی حسگر می‌باشد. به منظور بیشینه سازی طول عمر شبکه، روشی را تحت عنوان تشخیص گر نایو بیز متمرکز ارائه می‌دهیم که اقدام به تحلیل زمان انتقال انتها به انتها در سطح گره ی سینک می‌کند. بنابراین همه‌ی محاسبات به صورت انحصاری بر روی گره ی حسگر صورت نمی‌گیرد و این مسئله باعث شده تا هیچ سربار انرژی ای به باتری هر گره ی حسگر تحمیل نشود. ارزیابی کارائی جامعی را نیز در این راستا انجام داده‌ایم. نتایج به دست آمده نشان می‌دهد که کارائی بهتری را می‌توان تحت شبکه‌ای با اندازه‌ی 1000 گره و آن‌هم در شرایط مختلف ترافیکی و تعداد مختلفی از گره‌های معیوب به دست آورد.


دانلود فایل
ادامه مطلب
| لینک ثابت | نسخه قابل چاپ | امتیاز : | اشتراک گذاری :
rss نوشته شده در تاریخ 1395/7/30 و در ساعت : 03:48 - نویسنده : computer-engineer
تفاوت شبکه های حسگر بیسیم و موردی


تفاوت-شبکه-های-حسگر-بیسیم-و-موردی
تفاوت شبکه های حسگر بیسیم و موردی
فرمت فایل دانلودی: .docx
فرمت فایل اصلی: word
تعداد صفحات: 80
حجم فایل: 207


بخشی از متن:

اساسا یک شبکه کامپیوتری شامل دو یا بیش از دو کامپیوتر وابزارهای جانبی مثل چاپگرها، اسکنرها ومانند اینها هستند که بطور مستقیم بمنظور استفاده مشترک از سخت افزار ونرم افزار، منابع اطلاعاتی ابزارهای متصل ایجاده شده است توجه داشته باشید که به تمامی تجهیزات سخت افزاری ونرم افزاری موجود در شبکه منبع1(Source) می گویند.
در این تشریک مساعی با توجه به نوع پیکربندی کامپیوتر ، هر کامپیوتر کاربر می تواند در آن واحد منابع خود را اعم از ابزارها وداده ها با کامپیوترهای دیگر همزمان بهره ببرد.
دلایل استفاده از شبکه را می توان موارد ذیل عنوان کرد:
1. استفاده مشترک از منابع :استفاده مشترک از یک منبع اطلاعاتی یا امکانات جانبی رایانه ، بدون توجه به محل جغرافیایی هریک از منابع را استفاده از منابع مشترک گویند.
2. کاهش هزینه :متمرکز نمودن منابع واستفاده مشترک از آنها وپرهیز از پخش آنها در واحدهای مختلف واستفاده اختصاصی هر کاربر در یک سازمان کاهش هزینه را در پی خواهد داشت .
......

دانلود فایل
ادامه مطلب
| لینک ثابت | نسخه قابل چاپ | امتیاز : | اشتراک گذاری :
rss نوشته شده در تاریخ 1395/7/1 و در ساعت : 03:30 - نویسنده : computer-engineer
دریافت مقاله طرح توزیع کلید کارآمد برای تامین امنیت پروتکل های مسیریابی داده‌ محور در wsn های سلسله‌

مقاله-طرح-توزیع-کلید-کارآمد-برای-تامین-امنیت-پروتکل-های-مسیریابی-داده‌-محور-در-wsn-های-سلسله‌-مراتبی

مقاله طرح توزیع کلید کارآمد برای تامین امنیت پروتکل های مسیریابی داده‌ محور در wsn های سلسله‌ مراتبی


با سلام

مژده ، مژده : گروه ما این بار برای شما دوستان و هموطنان عزیز ، مقاله طرح توزیع کلید کارآمد برای تامین امنیت پروتکل های مسیریابی داده‌ محور در wsn های سلسله‌ را انتخاب کرده و در دسترس برای تهیه قرار داده است . اهمیت این موضوع مارا بر این داشت تا ما این  مقاله طرح توزیع کلید کارآمد برای تامین امنیت پروتکل های مسیریابی را با تخفیف ویژه آماده و در اختیار شما قرار دهیم . هدف ما همیشه خدمت رسانی هرچه بهتر و صادقانه تر به شما هم میهنان عزیز است . امید است تا زحمات گروه ما برای شما یا نزدیکانتان ،مثمر ثمر واقع شود و توانسته باشیم خدمتی هر چند کوچک را با تهیه محصولات با تخفیف و قیمت های مناسب ، به شما ارائه داده باشیم . در ادامه می توانید توضیحات بیشتری را در مورد این محصول مشاهده نمائید:

فرمت فایل دانلودی: .rar
فرمت فایل اصلی: docx, pdf
تعداد صفحات: 10
حجم فایل: 707
قیمت: : 10000 تومان

بخشی از متن:

An Efficient Key Distribution Scheme to Secure Data-Centric Routing Protocols in Hierarchical Wireless Sensor Networks


چکیده: 

این مقاله به ارائه ی یک طرح توزیع کلید کارامد که برای تامین امنیت پروتکل های مسیریابی داده محور در شبکه های حسگر بیسیم مناسب است، می پردازد. همانند پروتکل های مسیریابی، طرح پیشنهادی، توزیع کلید امن را با یک پردازش متمرکز شروع می کند. بطوریکه یک سازمان سلسله مراتبی چند سطحی به شبکه های حسگر بیسیم می دهد. ابتکار روش اینست که امکان می دهد فرآیند توزیع کلید محلی برای برقراری کلید گروه و کلید جفتی استفاده شود. این دو نوع کلید بترتیب برای تامین امنیت پخش درخواست داده و ارسال داده از طریق مسیرهای چندگامی بکار می روند. علاوه بر این، وقتی توپولوژی شبکه تغییر کند، طرح پیشنهادی به سازمان دهی مجدد امن شبکه حسگر بیسیم امکان می دهد. تحلیل های امنیتی مشخص می کنند که روش پیشنهادی ما می تواند در مقابل حملات مختلف قابل اجرا در شبکه های حسگر بیسیم ایستادگی نماید. در مقایسه با سایر راهکارهای مبتنی بر KDC، روش پیشنهادی، کارایی و مقیاس پذیری بالایی دارد. این نتیجه از طریق شبیه سازی ها در TOSSIM تحت TinyOS با استفاده از زبان برنامه نویسی NesC بیشتر مورد بررسی قرار می گیرد.
کلمات کلیدی: شبکه های حسگر بیسیم، طرح توزیع کلید، مسیریابی امن، پروتکل مسیریابی داده محور

فهرست مطالب:
چکیده
1- مقدمه
سابقه
2- توصیف طرح پیشنهادی
3-2- فاز 2: توزیع کلید جفتی
3-3- استقرار امن پروتکل های مسیریابی
3-4- سازماندهی مجدد امن شبکه حسگر بیسیم
3-5- تجدید کلید
4- تحلیل های امنیتی
5- مقایسه با سایر پروتکل های موجود
6- شبیه سازی ها و نتایج
7- نتیجه گیری

دانلود فایلپرداخت با کلیه کارتهای عضو شتاب امکان پذیر است.
 
ادامه مطلب
| لینک ثابت | نسخه قابل چاپ | امتیاز : | اشتراک گذاری :
rss نوشته شده در تاریخ 1394/6/6 و در ساعت : 15:05 - نویسنده : computer-engineer
دریافت پروژه کامل امنیت و مسیریابی در شبکه های موردی

پروژه-کامل-امنیت-و-مسیریابی-در-شبکه-های-موردی

پروژه کامل امنیت و مسیریابی در شبکه های موردی


با سلام


مژده ، مژده : گروه ما این بار برای شما دوستان و هموطنان عزیز ، پروژه کامل امنیت و مسیریابی در شبکه های موردی را انتخاب کرده و در دسترس برای تهیه قرار داده است . اهمیت این موضوع مارا بر این داشت تا ما این  پروژه کامل امنیت و مسیریابی را با تخفیف ویژه آماده و در اختیار شما قرار دهیم . هدف ما همیشه خدمت رسانی هرچه بهتر و صادقانه تر به شما هم میهنان عزیز است . امید است تا زحمات گروه ما برای شما یا نزدیکانتان ،مثمر ثمر واقع شود و توانسته باشیم خدمتی هر چند کوچک را با تهیه محصولات با تخفیف و قیمت های مناسب ، به شما ارائه داده باشیم . در ادامه می توانید توضیحات بیشتری را در مورد این محصول مشاهده نمائید:


فرمت فایل دانلودی: .docx
فرمت فایل اصلی: docx
تعداد صفحات: 105
حجم فایل: 1407
قیمت: : 17000 تومان

بخشی از متن:
چکیده:
شبکه‌های Ad-hoc به شبکه‌های آنی و یا موقت گفته می‌شود که برای یک منظور خاص به‌وجود می‌آیند. در واقع شبکه‌های بی‌سیم هستند که گره‌های آن متحرک می‌باشند. تفاوت عمده شبکه‌های Ad-hoc با شبکه‌های معمول بی‌سیم 802.11 در این است که در شبکه‌های Ad-hoc مجموعه‌ای از گره‌های متحرک بی‌سیم بدون هیچ زیرساختار مرکزی، نقطه دسترسی و یا ایستگاه پایه برای ارسال اطلاعات بی‌سیم در بازه‌ای مشخص به یکدیگر وصل می‌شوند. شبکه‌های موردی شبکه‌هایی هستند که برای مسیریابی از هیچ عنصر کمکی شبکه‌ای استفاده نمی‌کنند. بلکه در این شبکه‌ها خود گره‌های شرکت کننده در شبکه وظیفه مسیریابی شبکه را بر عهده دارند. امنیت در شبکه‌های موردی از وضعیت ویژه‌ای برخوردار است، زیرا در این شبکه‌ها علاوه بر تمامی مشکلات موجود در شبکه‌های باسیم، با مشکلات امنیتی همچون سادگی شنود و تغییر اطلاعات در حال انتقال، امکان جعل هویت افراد، شرکت نکردن یا تخریب عملیات مسیریابی، عدم امکان استفاده از زیر ساخت‌های توزیع کلید رمزنگاری و غیره مواجه می‌شویم. یکی از مهم‌ترین موارد امنیتی در شبکه‌های موردی، ارائه یک الگوریتم مسیریابی امن در این شبکه‌هاست. در چند سال اخیر تلاش زیادی برای ارائه یک الگوریتم مسیریابی امن در شبکه‌های موردی انجام شده است. از این میان می‌توان به پروتکل‌های ARAN، SAODV، SRP، ARIADNE، SEAD و غیره اشاره کرد. ولی هر کدام از آن‌ها دارای مشکلات خاص مربوط به خود می‌باشند و همچنان کمبود یک الگوریتم که هم از لحاظ امنیت و هم از لحاظ کارایی شبکه در حد قابل قبولی باشد احساس می‌شود.

فهرست مطالب:
چکیده
فصل اول: مقدمه                                        
مقدمه                                             
فصل دوم: امنیت شبکه و حملات کامپیوتری و اهمیت آن‌ها در ارتباط امروزی                
مقدمه                                              
2-1: سرویس‌های امنیتی در شبکه‌ها                                 
2-2: منابع شبکه                                         
2-3: تحلیل خطر                                          
2-4:  سیاست امنیتی                                         
2-5: نواحی امنیتی                                         
2-6: وظیفه یك سرویس‌دهنده                                      
2-7: راهكارهای امنیتی شبكه                                     
2-7-1: كنترل دولتی                                 
2-7-2: كنترل سازمانی                                 
2-7-3: كنترل فردی                                     
2-7-4: تقویت اینترانت‌ها                                 
2-7-5: وجود یك نظام قانونمند اینترنتی                             
2-7-6: كار گسترده فرهنگی برای آگاهی كاربران                         
2-7-7: فایروال‌ها                                     
فصل سوم: معرفی شبکه‌های موردی  و جایگاه آن در بین شبکه‌های امروزی            
مقدمه                                             
3-1: شبکه‌های بی‌سیم                                     
3-2: انواع شبکه بی‌سیم                                     
3-2-1: شبکه‌های با زیرساخت                                 
3-2-1-1: خصوصیات شبکه‌های با زیر ساخت                     
3-2-2: شبکه‌های بدون زیرساخت                             
3-3: شبکه‌های موردی (AdHoc)                                 
3-3-1: لغت AdHoc                                  
3-3-2: تعریف شبکه موردی (AdHoc)                              
3-3-3: تعریف شبکه موبایل موردی از دید IETF                         
3-3-4: تاریخچه                                     
3-3-5: استاندارد‌سازی شبکه موردی                               
3-3-6: چرا شبکه‌های موردی؟                                 
3-3-7: کاربردهای شبکه موردی                             
3-3-8: خصوصیات و ویژگی‌های شبکه موبایل موردی                     
3-3-9: برخی از مشکلات شبکه‌های موردی                         
3-3-10: پژوهش‌ها و تحقیقات در شبکه موردی                         
3-3-11: مدل مصرف توان                                 
3-3-12: گروه IETF                                 
فصل چهارم: انواع تهدیدهای امنیتی موجود در شبکه‌های موردی                 
مقدمه                                              
4-1: حساسیت‌های شبکه‌های موردی                                 
4-1-1:  در دسترس بودن (Availability)                         
4-1-2:  محرمانه ماندن اطلاعات  (confidentiality)                     
4-1-3:  احراز هویت (Authentication)                         
4-1-4:  سلامت داده‌ها (Integrity)                             
4-1-5: انکارناپذیری  (Non-Repudiation)                         
4-2:  طبقه‌بندی حملات                                      
4-2-1: حملات فعال و غیر‌فعال                              
4-3:  انواع حمله                                          
4-3-1:  جعل هویت(Impersonation)                              
4-3-2:  حملات گودال (SinkHoles)                             
4-3-3: حملات لانه کرمی (WormHoles)                         
4-3-4:  زجر بی‌خوابی(Sleep Deprivation Torture)                      
4-3-5:  حملات Sybil                                 
4-3-6:  حمله سریع (Rushing)                             
4-3-7: حملات اختلال سرویس (Denial of Service)                     
فصل پنجم: راه‌های مقابله با تهدیدهای امنیتی موجود در شبکه‌های موردی            
مقدمه                                             
5-1: تغییرات (چالش‌ها)                                     
5-2:  دامنه و طرح مسیر                                      
5-3:  مسیر امن و مطمئن                                      
5-4:  سرویس مدیریت کلید                                      
5-4-1:  مدل سیستم                                  
5-4-2: رمزنگاری آستانه‌ای                                  
5-4-3: سازگاری و امنیت پویا                                  
5-4-4: غیر‌همزمانی (Asynchrony)                             
5-5:  کار مربوطه                                         
5-5-1: ایمن‌سازی مسیر                                 
5-5-2:  سرویس‌های ایمن دفاعی                              
5-6: نمونه‌هایی از پروتکل‌های امن پیشنهادی در شبکه‌های موردی                     
5-6-1: پروتکل مسیریابی SEAD                             
 5-6-2:  پروتکل مسیریابی امن برحسب نیاز به نام ARIADNE                  
5-6-3:  پروتکل مسیریابی ARAN                              
5-6-4:  پروتکل مسیریابی SAODV                              
5-6-5: پروتکل SMR (Split Multipath Routing)                     
5-6-6: پروتکل SELMAR                                 
5-7: مقايسه عملکرد و امنيت پروتکل‌ها                                 
فصل ششم: مسیریابی در شبکه‌های موردی                            
مقدمه                                              
6-1:  پروتکل                                         
6-1-1:  فرضیات و نشانه‌گذاری سیستم                             
6-1-2:  اصول و ساختارهای پایه                             
6-1-3:  الگوریتم تبدیل مجدد گراف به یک DAG                         
6-1-4: خلاصه الگوریتم TORA                             
6-1-5: تشریح کامل جزئیات پروتکل                             
6-1-5-1:  ایجاد مسیرها                             
6-1-5-2:  نگهداری مسیرها                             
6-1-5-3:  حذف مسیرها                             
6-2: پروتکل مسیریابی AODV                                 
فصل هفتم: نتیجه‌گیری و ارائه پیشنهادات                            
مقدمه                                             
7-1: پیشنهادات                                  
فهرست منابع

دانلود فایلپرداخت با کلیه کارتهای عضو شتاب امکان پذیر است.
 
ادامه مطلب
| لینک ثابت | نسخه قابل چاپ | امتیاز : | اشتراک گذاری :
rss نوشته شده در تاریخ 1394/6/2 و در ساعت : 06:29 - نویسنده : computer-engineer
آخرین مطالب نوشته شده
  • مقاله تشخیص شیء در حال حرکت در زمینه پویا
  • مدل های پیش بینی تجربی برای تأمین تطبیقی منابع در ابر
  • مدل پیشرفته برای پیش بینی کارآمد حجم کار در ابر
  • آشنایی با پروتكل مديريت گروه اينترنت (IGMP)
  • مقاله ردیابی شی فقط با نشانه زمینه
  • Copyright © 2010 by http://computer-engineer.samenblog.com